Baseline → Advanced → Pro
Baseline er første af tre trin. Det gennemgår jeres Entra ID-tenant, viser, hvor I står i forhold til anerkendte standarder og best practice, og rangerer, hvad I bør rette først. Advanced retter de huller, der kan lukkes med lav friktion, og vurderer alle funktioner i jeres licens. Pro tager de kontroller med høj friktion, joiner-, mover- og leaver-processen og den træning, der gør, at ændringen holder.
Entra ID er hoveddøren til Microsoft 365 og til alle jeres tilkoblede applikationer. Opsætningen afgør, hvem der får adgang, hvad de kan tilgå, og hvor effektivt I kan holde uvedkommende ude samt forhindre utilsigtede handlinger.
I de fleste virksomheder har opsætningen udviklet sig organisk over tid: Indstillinger, som ingen længere kender baggrunden for. Rettigheder, der kun skulle have været midlertidige. Licenser, I betaler for, men hvor funktionerne aldrig er blevet aktiveret.
Et Entra ID-sikkerhedstjek, udført af en erfaren Entra ID-konsulent, viser, hvad der virker, hvad der udgør en risiko, og hvad I bør rette først, i et klart sprog. Resultatet er en prioriteret handlingsplan, jeres interne team direkte kan gå i gang med.
Fra 19.500 kr. ekskl. moms. Fast pris, bekræftet, før der indsamles noget.
Mere end bare Secure Score
Microsoft Secure Score dækker under 25 % af det, dette tjek kontrollerer.
Microsofts egne værktøjer kan vise jer, hvordan I hæver jeres Secure Score. Men Microsoft kan ikke fortælle jer, hvilke anbefalinger der er mest kritiske for netop jeres forretning, hvad tilsynsmyndigheder eller kunder vil stille spørgsmål til, eller hvad I realistisk bør prioritere i dette kvartal.
Vigtigst af alt: Microsoft rådgiver ikke om, hvordan I opbygger en governance, der er både sikker og let at efterleve i hverdagen, så medarbejderne ikke oplever sikkerheden som en hindring. Det er her, den reelle værdi ligger.
Selve analysen er automatiseret, så ingen detaljer overses. Kvalitetssikringen og den faglige prioritering udføres af en konsulent med over ti års erfaring inden for identitets- og adgangsstyring (IAM) fra den danske finans- og pharmasektor samt det offentlige. Erfaringen dækker blandt andet Entra ID, privilegeret adgang (PAM) og afvikling af revisionsbemærkninger for banker under tilsyn af Finanstilsynet.
Sådan foregår sikkerhedstjekket


1. Afklaring af scope. Et indledende møde, hvor I præsenterer jeres forventninger og opmærksomhedspunkter, og hvor jeg rådgiver om den optimale tilgang. Deltag gerne med repræsentanter fra både forretningen og IT.
2. Læseadgang. I opretter selv en service principal med skrivebeskyttet læseadgang til konfigurationsdata ud fra min vejledning. Appen kan læse, men ikke ændre noget. Den logger ind med et certifikat i stedet for en adgangskode, og I ser den fulde liste over rettigheder, før I giver samtykke. Der gives ingen adgang til postkasser, filer, dokumenter eller brugerindhold. Adgangen kan til enhver tid trækkes tilbage.
3. Indsamling og analyse. Jeg udtrækker al relevant konfiguration og kører automatiserede kontroller mod den. Hver kontrol er knyttet til anerkendte, offentlige standarder (CIS Microsoft 365 Foundations, CISA SCuBA-baselinen for Entra ID, Microsofts Entra-dokumentation og Secure Score samt EIDSCA, Entra ID Config Analyzer), og hvert fund bekræftes mod jeres egne data. Automatiseringen sikrer en 100 % dækning, hvor hver enkelt indstilling gennemgås, en detaljegrad, der sjældent er opnåelig ved manuelle gennemgange.
4. Ekspertvalidering. Hvert enkelt forbedringsforslag og den bagvedliggende begrundelse kvalitetssikres af en CISM- og CEH-certificeret konsulent, før rapporten færdiggøres. Intet leveres uden menneskelig kontrol.
5. Overleveringsmøde. En gennemgang af alle fund samt overdragelse af et prioriteret projektkatalog med konkrete anbefalinger.
Det får I
Den endelige leverance er en rapport på engelsk. I får et kort resumé til ledelsen og derefter de enkelte fund, hver med dokumentation fra jeres egen tenant, begrundelse for, hvorfor det er vigtigt, og trinene til at rette det. Fundene er sorteret i tre niveauer efter en fast formel af alvor, indsats og pris, så samme tenant giver samme rangorden hver gang:


- Konkrete anbefalinger til brugerstyring, funktionsudnyttelse, privilegeret adgang, app-onboarding, Conditional Access og licensoptimering.
- En kort liste med spørgsmål, som kun I kan svare på.
- Et overleveringsmøde med gennemgang af fundene sammen med de nøglepersoner, der skal stå for den efterfølgende eksekvering.
Et kig ind i rapporten
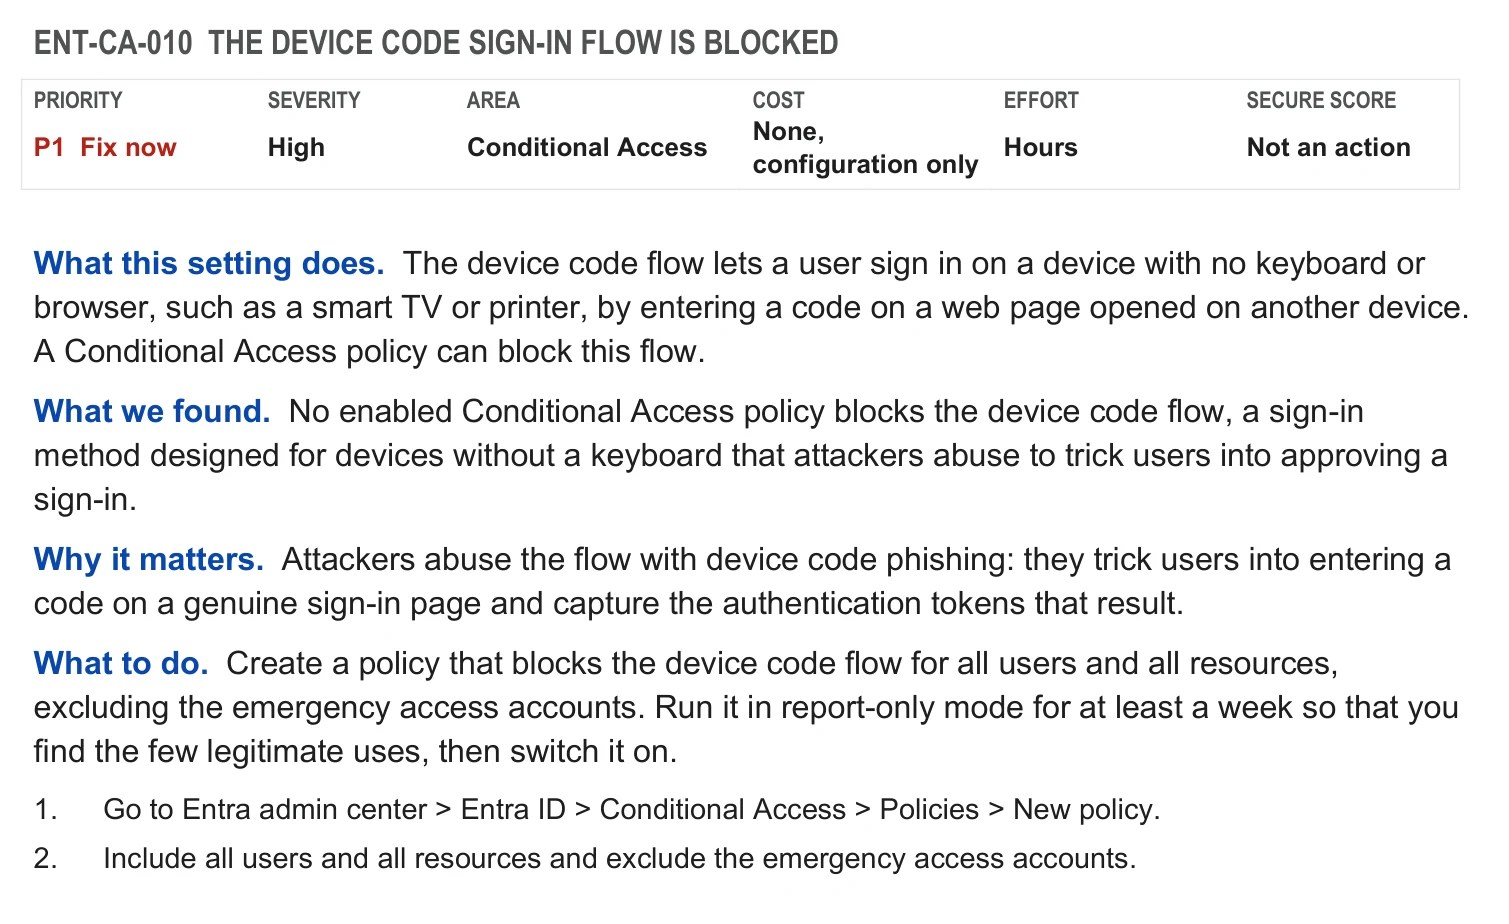
Her er et uddrag af en eksempelrapport, lavet på min egen sandbox-tenant. Rigtige rapporter er fortrolige for kunden. Rapporten åbner med det samlede billede på én side: hvor mange kontroller der er tjekket, hvor mange der ikke er opfyldt, hvor alvorlige de er, og hvor I skal handle først.


Hvert fund følger derefter det samme mønster: hvad indstillingen gør, hvad jeg fandt i jeres tenant, hvorfor det er vigtigt, hvad der skal gøres, og hvor i portalen det ændres.
Derfor kan I stole på resultatet
Hvert resultat er skrivebeskyttet, knyttet til jeres egne indstillinger og en navngiven offentlig kilde og godkendt af et menneske, før I ser det.


Hvad tjekket dækker, og hvad det ikke gør
Tjekket dækker alle Entra ID-funktioner, som anerkendte offentlige standarder anbefaler, og som jeres licensplan indeholder. Hver kontrol er knyttet til CIS Microsoft 365 Foundations Benchmark, CISA SCuBA-baselinen for Entra ID, Microsofts Entra-dokumentation og Secure Score samt EIDSCA. Funktioner, som jeres licens ikke indeholder, bliver ikke vurderet. Kræver en kontrol et højere licensniveau, kan den tilføjes som en særskilt opgave.
Tjekket læser kun konfiguration. Jeg læser ikke jeres mails, filer, chats eller andet indhold.
Tjekket ændrer ikke noget i jeres tenant og certificerer jer ikke efter en standard. At rette fundene er, hvad Advanced er til.
Bruger I Microsoft Entra ID?
Entra ID som jeres primære cloud-identitetsudbyder er det eneste egentlige krav. Det er det, der holder prisen nede: analysen er automatiseret mod en platform, jeg kender indgående, i stedet for at blive bygget forfra til hver kunde.
Hvis jeres identiteter stadig ligger i et lokalt Active Directory uden cloud-identitet, eller I bruger Google Workspace, er det en anden og større samtale. Book samtalen alligevel, så fortæller jeg hvorfor.

Hvad jeres Microsoft-licenser tillader
Hvad tjekket finder, afhænger af, hvilke funktioner I allerede ejer. En del af værdien er at opdage, at I betaler for sikkerhedsfunktioner, ingen har aktiveret.
- Free er inkluderet i Microsofts cloud-abonnementer som Microsoft Azure, Microsoft 365, Microsoft Dynamics 365, Microsoft Intune og Microsoft Power Platform.
- E3 er Microsoft 365 E3, som indeholder Microsoft Entra ID P1. P1 kan også købes som selvstændig licens og er inkluderet i Microsoft 365 Business Premium.
- E5 er Microsoft 365 E5, som indeholder Microsoft Entra ID P2. P2 kan også købes som selvstændig licens.
- E7 er Microsoft 365 E7, som indeholder P1, P2, Microsoft Entra Suite (Governance, ID Protection, Verified ID, Private Access og Internet Access) og Microsoft Agent 365.
- Suite er Microsoft Entra Suite, som indeholder Governance, ID Protection, Verified ID, Private Access og Internet Access. Den kan købes separat, men kræver P1 eller en plan, der indeholder P1.
- Governance er Microsoft Entra ID Governance, et tilkøb til P1 og P2. Det er også inkluderet i Microsoft Entra Suite og i Microsoft 365 E7 og indeholder entitlement management, PIM og access reviews, så P1-kunder også får dem. Der findes en separat Step-Up-version til P2-kunder.
Tabellen herunder er på engelsk, som funktionsnavnene er i Microsofts portal. Den viser funktionerne efter licenstype, fra den laveste licens, der indeholder dem. Et flueben betyder, at funktionen er inkluderet, en streg betyder, at den ikke er. Det er et forenklet overblik, ikke en komplet licensmatrix: nogle funktioner kræver også licens til bestemte brugere, fx de administratorer eller reviewere, der er involveret, og Microsoft ændrer jævnligt sine pakker og priser. Tjek altid Microsofts aktuelle licensvilkår og priser, før I køber.
| Feature | What it does | Free | E3 | E5 | E7 | Governance | Suite |
|---|---|---|---|---|---|---|---|
| Users and groups | Create and manage user accounts and security or Microsoft 365 groups with assigned membership. | ✔ | ✔ | ✔ | ✔ | – | – |
| Device registration and Entra join | Register personal devices and join Windows devices directly to Entra ID with single sign-on. Admins can recover BitLocker keys. | ✔ | ✔ | ✔ | ✔ | – | – |
| Basic administrative units | Split the directory into units and delegate admin rights inside one unit only. Creating units is free; each admin scoped to a unit needs P1. | ✔ | ✔ | ✔ | ✔ | – | – |
| Entra Connect Sync and Cloud Sync | Synchronize on-premises Active Directory users, groups and password hashes to Entra ID. | ✔ | ✔ | ✔ | ✔ | – | – |
| Workload identities (incl. managed identities) | Identities for software: app registrations, service principals, federation with external identity providers, and managed identities for Azure resources. | ✔ | ✔ | ✔ | ✔ | – | – |
| Agent ID | Identities and blueprints for AI agents, managed like other identities in the tenant. | ✔ | ✔ | ✔ | ✔ | – | – |
| Baseline MFA (security defaults, MFA for admins, Authenticator app) | Preconfigured baseline: requires MFA registration, blocks legacy authentication, second factor through the Authenticator app. No custom policies. | ✔ | ✔ | ✔ | ✔ | – | – |
| Passkeys (FIDO2) | Phishing-resistant passwordless sign-in with hardware security keys or passkeys. | ✔ | ✔ | ✔ | ✔ | – | – |
| Enterprise applications (SSO and user provisioning) | One sign-in for Microsoft 365, Azure and many SaaS apps, plus automatic user provisioning and removal in connected SaaS apps. | ✔ | ✔ | ✔ | ✔ | – | – |
| Audit and sign-in logs | Records of administrative changes and of user and app sign-ins (kept 7 days on Free). | ✔ | ✔ | ✔ | ✔ | – | – |
| Basic reports | Basic security and usage reports, limited Identity Protection risk reports, recommendations and the Identity Secure Score. | ✔ | ✔ | ✔ | ✔ | – | – |
| B2B guest collaboration | Invite external users as guests and control which external organizations your users and guests can collaborate with (cross-tenant access settings). | ✔ | ✔ | ✔ | ✔ | – | – |
| Verified ID (core) | Issue and verify digital credentials without storing personal data centrally. | ✔ | ✔ | ✔ | ✔ | – | – |
| Entra ID custom roles | Create your own admin roles with a chosen set of permissions. | – | ✔ | ✔ | ✔ | – | – |
| Dynamic administrative units and protected actions | Administrative units with attribute-based membership, and Conditional Access step-up before sensitive admin actions. | – | ✔ | ✔ | ✔ | – | – |
| Entra Connect Health (hybrid identity monitoring) | Monitor the health, performance and sync errors of Entra Connect, AD FS and domain controllers, with alerts. | – | ✔ | ✔ | ✔ | – | – |
| Device / group write-back | Write cloud device objects and cloud-created groups back to on-premises Active Directory, for device-based Conditional Access and on-premises group use. | – | ✔ | ✔ | ✔ | – | – |
| MDM auto-enrollment | Enroll devices in Intune or another MDM automatically when they join Entra ID, with local admin policy. | – | ✔ | ✔ | ✔ | – | – |
| Password protection (custom banned list, on-premises) | Block organization-specific weak passwords on top of the global list, also in on-premises Active Directory. | – | ✔ | ✔ | ✔ | – | – |
| Self-service password reset | Let users reset or unlock their own password, including write-back to on-premises AD. | – | ✔ | ✔ | ✔ | – | – |
| Conditional Access policies (incl. MFA methods) | E.g. compliant device, trusted location, authentication strengths, fraud alert, MFA for on-premises apps, TAP, certificate-based authentication, WHfB and token protection. | – | ✔ | ✔ | ✔ | – | – |
| Application Proxy | Publish on-premises web apps to remote users without a VPN. | – | ✔ | ✔ | ✔ | – | – |
| Advanced app access | SAML token encryption, group and on-premises provisioning to apps, and user requests for app access in My Apps. | – | ✔ | ✔ | ✔ | – | – |
| Advanced group management | Group access management, dynamic groups with rule-based membership, and self-service groups with owner approval. | – | ✔ | ✔ | ✔ | – | – |
| Advanced logs and monitoring | Longer log retention (30 days), export to SIEM or Log Analytics, Graph activity logs, Entra health with SLA reporting, advanced reports and the governance dashboard. | – | ✔ | ✔ | ✔ | – | – |
| Entra Backup and Recovery and configuration monitoring | Daily backups of tenant configuration, difference reports, recovery of changed or deleted objects and drift detection. | – | ✔ | ✔ | ✔ | – | – |
| Cross-tenant sync and multitenant organization | Automatically provision users between tenants and group several tenants into one organization. | – | ✔ | ✔ | ✔ | – | – |
| Tenant restrictions v2 and guest session controls | Control which external tenants your users can sign in to, and apply sign-in frequency and other session controls to guests. | – | ✔ | ✔ | ✔ | – | – |
| Global Secure Access: Microsoft traffic profile | Route Microsoft 365 traffic through Global Secure Access, with universal Conditional Access (compliant network check) and universal tenant restrictions. | – | ✔ | ✔ | ✔ | – | – |
| Identity Protection (risk policies, risk-based Conditional Access) | Automatic responses to risky users and sign-ins (block, MFA, password change), and risk as a Conditional Access condition. | – | – | ✔ | ✔ | – | ✔ |
| Privileged Identity Management (PIM) | Just-in-time, approval-based and time-limited activation of privileged roles, with auditing. | – | – | ✔ | ✔ | ✔ | ✔ |
| Access reviews | Recurring reviews where owners or users confirm who still needs access to groups, apps and roles. | – | – | ✔ | ✔ | ✔ | ✔ |
| Entitlement management (incl. My Access portal) | Bundle access into access packages with request, approval and expiration, requested through the My Access portal. | – | – | ✔ | ✔ | ✔ | ✔ |
| Account Discovery | Discover and review accounts in connected apps. | – | – | – | ✔ | ✔ | ✔ |
| Advanced cross-tenant sync | Cross-tenant sync for groups, cross-cloud sync between Microsoft clouds, and discovery of related tenants. | – | – | – | ✔ | ✔ | ✔ |
| PIM custom extensions for role activation | Run Logic App workflows when a privileged role is activated. | – | – | – | ✔ | ✔ | ✔ |
| Advanced access reviews | Reviews of inactive users, machine-learning assisted recommendations, and reviews across all access packages in a catalog. | – | – | – | ✔ | ✔ | ✔ |
| Advanced entitlement management | Auto assignment policies, custom extensions (Logic Apps), sponsors as approvers, and Verified ID and ID Protection integration in access requests. | – | – | – | ✔ | ✔ | ✔ |
| Lifecycle Workflows | Automate joiner, mover and leaver tasks. | – | – | – | ✔ | ✔ | ✔ |
| Protection for agents | Conditional Access and risk detection for AI agent sign-ins (Agent 365). | – | – | – | ✔ | – | – |
| Governance for agents | Access packages and lifecycle workflows for AI agents and their sponsors. | – | – | – | ✔ | – | – |
| Verified ID Face Check | Match a person’s live face against the photo in a verified credential. | – | – | – | ✔ | – | ✔ |
| Internet Access (secure web gateway) | Identity-aware secure web gateway: web filtering, TLS inspection and threat intelligence for internet traffic. | – | – | – | ✔ | – | ✔ |
| Private Access (ZTNA, VPN replacement) | Zero Trust access to private apps without a VPN, per app and with Conditional Access. | – | – | – | ✔ | – | ✔ |
Tidsramme
Når afgrænsningen er på plads og adgangen via jeres service principal er oprettet, leveres den færdige rapport på engelsk inden for én uge.
Der er tale om et afgrænset engangstjek. Ingen løbende abonnementer eller bindinger. I lukker adgangen igen, så snart forløbet er afsluttet.
Om værktøjerne
Analyseværktøjet er proprietært udviklet og har været anvendt hos kunder siden 2024. Det opdateres løbende i takt med udviklingen i AI-modeller og Microsofts platform. Processen er altid den samme: Læseadgang, automatiseret dataindsamling, AI-understøttet analyse og en endelig godkendelse af enhver konklusion ved en certificeret ekspert. Samme metode og samme kontroller bruges hver gang. Såfremt I har særlige krav til databehandling, aftales disse skriftligt forud for indsamlingen.
Et sikkerhedstjek beskriver jeres konfiguration på det tidspunkt, hvor den blev gennemgået. Det giver et klart, dokumenteret billede, men ikke en garanti for, at intet kan gå galt. Standarderne er nævnt som offentlige referencer og indebærer ikke, at udgiverne anbefaler tjekket.
Ofte stillede spørgsmål
Én service principal i jeres tenant med skrivebeskyttet adgang til konfigurationsdata. I opretter den selv ud fra min vejledning og fjerner den igen, når tjekket er udført. Der anmodes aldrig om brugerkonti, adgangskoder eller administratorrettigheder.
Nej. Rettighederne er teknisk begrænset til ren konfiguration (politikker, rolletildelinger, tenant-indstillinger og licensfordeling). Postkasser, SharePoint, OneDrive og Teams kan teknisk set ikke tilgås.
Der indsamles alene konfigurationsdata, ikke brugergenereret indhold. Hvis konfigurationen indeholder personhenførbare data (PII), og I har specifikke krav til opbevaring, dataplacering eller en databehandleraftale (DPA), formaliseres dette skriftligt inden opstart. Jeres resultater holdes adskilt fra andre kunders.
Fra 19.500 kr. ekskl. moms, til fast pris. Den endelige pris afhænger af jeres tenants størrelse og kompleksitet. Jeg bekræfter den skriftligt, før der indsamles noget, og vurderes et tjek ikke at give værdi for jer, oplyser jeg det direkte.
I så fald står I tilbage med en værdifuld og uafhængig dokumentation af jeres sikkerhedsniveau (baseline), gennemgået af en ekstern ekspert. Denne dokumentation kan anvendes over for revisorer, bestyrelse eller i forbindelse med kundevurderinger og sikkerhedsspørgeskemaer.
Nej, tjekket kan udføres på alle tenants uanset licensniveau. Analysen afdækker desuden, om I har aktiveret de sikkerhedsfunktioner, jeres nuværende licenspakke berettiger til, eller om I betaler for ubrugte funktioner. Tabellen ovenfor viser, hvad hver licens indeholder.
Book en 30-min afklarende samtale
Samtalen er gratis og uforpligtende. Hvis et tjek ikke vurderes at skabe nævnværdig værdi for jeres virksomhed, får I det at vide med det samme.